Aggiornato al 13 ottobre 2026
L'indagine è ancora in corso. Le cifre sulle perdite vengono da analisti indipendenti e non sono confermate da Ledger; il numero di dispositivi coinvolti non è noto. Per gli aggiornamenti fai riferimento ai canali ufficiali del produttore.
Cosa è successo
Il 9 ottobre 2026 Ledger, il produttore francese di hardware wallet, ha aperto un'indagine su una serie di segnalazioni arrivate dal Sud-est asiatico: persone che avevano appena configurato la loro chiavetta nuova e si erano viste svuotare il wallet. Il giorno dopo la conferma: almeno uno dei dispositivi analizzati conteneva un «impianto hardware non autorizzato». Tutti i casi noti riguardano chiavette vendute da CryptoBilis, rivenditore autorizzato in Indonesia, Malaysia e Filippine, che ha sospeso le vendite. Ledger precisa che i propri sistemi non sono stati violati e che nessuna segnalazione riguarda acquisti diretti dal suo sito.
Le cifre, come detto, non sono confermate: gli investigatori on-chain parlano di una forchetta tra 86 e oltre 100 milioni di dollari, su circa trecento wallet e più catene (Bitcoin, Ethereum, Tron). Ledger definisce il volume «limitato». Nel frattempo sono comparse segnalazioni, non ancora verificate, di dispositivi manomessi comprati anche in Europa.
Come funzionava la manomissione
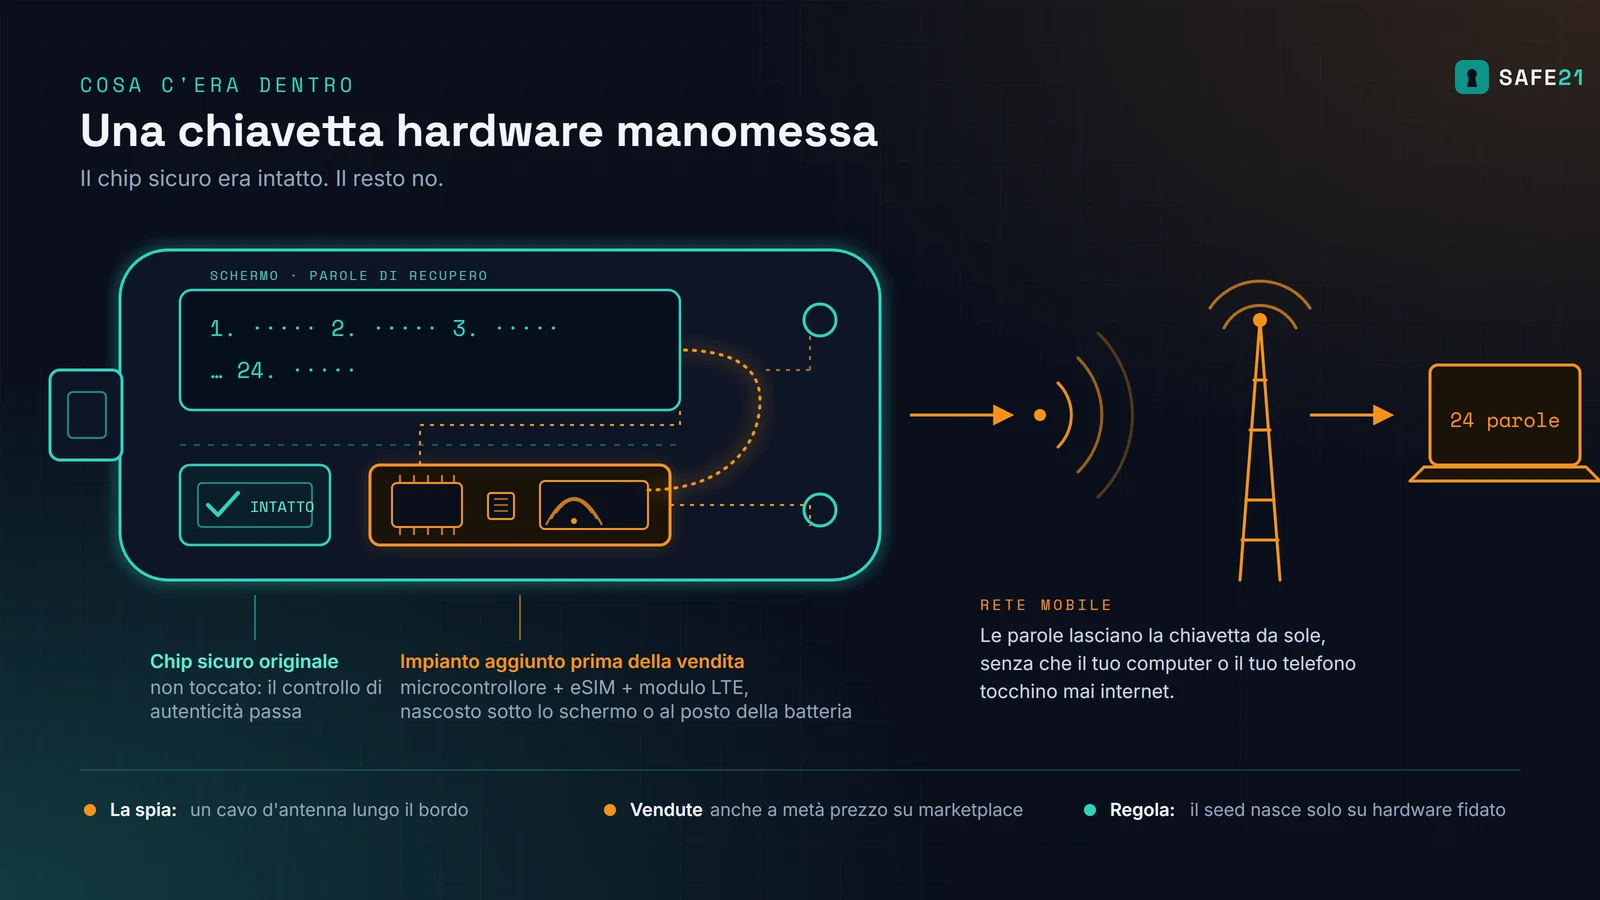
È il dettaglio tecnico che rende il caso istruttivo. Chi ha aperto le chiavette ha trovato un piccolo circuito aggiunto prima della vendita: un microcontrollore, una eSIM grande due millimetri e un modulo LTE, nascosti sotto lo schermo o al posto della batteria originale, sostituita con una più piccola per fare spazio. Il circuito non attacca la crittografia: si limita a leggere quello che passa sullo schermo e sui pulsanti durante la configurazione — cioè le 24 parole di recupero, mostrate una alla volta — e a spedirle all'attaccante attraverso la rete mobile.
Il chip sicuro originale, quello che custodisce le chiavi, era intatto. Per questo il controllo di autenticità del produttore passava senza problemi: verifica il chip, non il resto dell'oggetto. L'unico segno visibile, per chi sapeva cosa cercare, era un cavetto d'antenna lungo il bordo. Alcune unità risultano vendute su marketplace a quasi metà prezzo.
La lezione non è «Ledger è pericoloso»
La stessa cosa può succedere a qualunque oggetto che passa per un magazzino, un corriere, un rivenditore. La lezione è un'altra, e su questo blog la ripetiamo da tempo.
In Il tuo SEED non deve mai toccare internet avevamo scritto che il problema non era l'app malevola: era lo screenshot. Qui il principio si ripresenta al contrario. Il seed non ha mai toccato un computer, nessuno l'ha fotografato, l'utente ha fatto tutto «per bene» — ed è uscito lo stesso, perché l'oggetto su cui è nato era già di qualcun altro. Un hardware wallet sposta la fiducia dal tuo computer a un pezzo di plastica e silicio: se non puoi sapere da dove viene quel pezzo, non hai eliminato la fiducia, l'hai solo spostata.
In Dadi o software? dicevamo di non fidarsi di nessuno, nemmeno di noi, e di verificare il software con firme e impronte. Con l'hardware la verifica è più difficile: il firmware si può controllare, un circuito incollato sotto lo schermo no. È il motivo per cui una chiavetta è uno strumento, non una garanzia — e per cui conta più come la usi e da dove arriva che la marca stampata sopra.
Se hai una chiavetta hardware, o pensi di comprarla
- Se proprio non puoi farne a meno, compra direttamente dal produttore. Mai da marketplace, aste o «offerte»: un prezzo a metà è il segnale, non l'occasione. Meglio ancora con un nome di acquisto diverso dal tuo e con spedizione a un fermoposta o a un locker: il tuo indirizzo di casa non deve finire in un ordine che dice «qui c'è chi possiede bitcoin».
- Dubbi sulla provenienza? Non configurarla. Se l'hai già fatto, genera un seed nuovo su un dispositivo di cui ti fidi e sposta lì i fondi. Spostarli con lo stesso seed non serve a nulla.
- Non digitare mai il seed su un altro dispositivo «per controllare»: lo esporresti una seconda volta.
- Diffida di chi ti contatta per «aiutarti». Dopo ogni incidente arrivano i finti supporti: i produttori parlano solo dai canali ufficiali.
- Sicurezza proporzionata al valore. Per cifre importanti un solo dispositivo, di qualunque marca, è un punto di fallimento unico.
Perché in SAFE21 partiamo da te, non dal prodotto
Il mercato propone da anni un ordine preciso: prima il prodotto, poi il cliente che impara ad adattarsi. È l'ordine sbagliato. Una persona con pochi bitcoin e poca dimestichezza, una famiglia che deve pensare all'eredità, un'attività che incassa in bitcoin: hanno problemi diversi e meritano soluzioni diverse. Nessuno di loro dovrebbe piegarsi a una chiavetta.
Noi facciamo il contrario. Partiamo da te: cosa ti preoccupa, cosa sai già fare, quanto tempo vuoi dedicarci. Poi scegliamo insieme gli strumenti, tutti open source, verificabili e collaudati: Electrum, con il seed generato su un computer che non va mai online; un hardware wallet solo quando ha senso, comprato nel modo giusto e verificato; la multifirma quando l'importo lo richiede; Bitcoin After Life per l'eredità. E ti insegniamo a verificarli, così da non dover credere a nessuno — nemmeno a noi.
Non prendiamo mai in custodia i tuoi fondi e non abbiamo una chiavetta da venderti: il nostro unico interesse è che la soluzione sia davvero tua, e che continui a esserlo anche quando il prossimo caso come questo finirà sui giornali.
Fonti:
- Atlas21 (in italiano): Ledger conferma la diffusione di wallet manomessi
- CoinDesk (in inglese): Ledger says unauthorized implant found in at least one device sold by CryptoBilis
- BleepingComputer (in inglese, con l'analisi tecnica dell'impianto): Ledger confirms spy chip implant behind wallet crypto thefts
I fatti e le cifre riflettono quanto riportato pubblicamente al 13 ottobre 2026, a indagine aperta. Questo articolo ha finalità informative e non costituisce consulenza legale, fiscale o di sicurezza. SAFE21 non prende mai in custodia i tuoi fondi.